¿Sabías que implementar un reverse proxy con OpenClaw no solo mejora la seguridad de tus conexiones, sino que también simplifica la gestión de certificados HTTPS? En este artículo veremos cómo configurar un reverse proxy limpio y funcional para OpenClaw, evitando los enredos comunes que suelen surgir en despliegues con Docker, Synology o entornos similares. Si buscas proteger tu interfaz web con HTTPS sin complicaciones, entender los pasos correctos para la autenticación y el manejo del tráfico es clave. Aquí no solo explico qué es un reverse proxy y por qué importa, sino que te guiaré con ejemplos prácticos, configuraciones claras y consejos para evitar errores frecuentes como problemas de emparejamiento o certificados expirados. Ya seas un curioso que quiere montar su propio sistema o un desarrollador que necesita una solución robusta, esta guía está pensada para que avances con confianza y sin perder tiempo en soluciones que no funcionan. Prepárate para dominar OpenClaw con HTTPS seguro y una configuración que realmente funcione en el mundo real.
Qué es OpenClaw Reverse Proxy y por qué importa
OpenClaw Reverse Proxy no es solo un intermediario entre el cliente y tus aplicaciones; es la capa que garantiza una comunicación segura, eficiente y sin complicaciones para tus bots y agentes inteligentes. En un mundo donde la privacidad y la seguridad son vitales, usar un reverse proxy con OpenClaw permite manejar conexiones HTTPS limpias, proteger tus servicios y mantener un control granular sobre el tráfico que llega a tu sistema. Esto es especialmente importante cuando trabajas con agentes que requieren comunicación en tiempo real mediante WebSockets, un protocolo que necesita un manejo cuidadoso para no romper la conexión.
Lo que hace OpenClaw Reverse Proxy realmente valioso es su capacidad para integrarse sin fricciones con configuraciones comunes de servidores web como Nginx, permitiendo enrutar múltiples aplicaciones bajo un mismo dominio o IP con certificados SSL/TLS gestionados correctamente. Por ejemplo, puedes tener OpenClaw respondiendo en openclaw.tudominio.com, mientras que otros servicios corren en subdominios distintos, todo protegido y con tráfico cifrado. Además, OpenClaw está diseñado para confiar en proxies configurados, lo que significa que reconoce y respeta encabezados como X-Forwarded-For para identificar la IP real de los clientes, evitando problemas de seguridad comunes en setups proxy mal configurados.
En la práctica, esto se traduce en un despliegue más sencillo y seguro de tus agentes y bots, con menos dolores de cabeza al configurar HTTPS y WebSocket. Un caso típico es usar Nginx para manejar la terminación SSL y luego pasar el tráfico a OpenClaw en HTTP interno, confiando en que OpenClaw validará correctamente las conexiones desde el proxy. Esto elimina la necesidad de exponer directamente puertos o manejar certificados dentro de OpenClaw, centralizando la seguridad y facilitando la gestión. Sin esta capa, las conexiones podrían ser vulnerables o requerir configuraciones complejas que aumentan el riesgo de errores y brechas de seguridad.
- Confianza en proxies: Configura la lista de IPs confiables para que OpenClaw acepte encabezados proxy y evite rechazos de conexión.
- Soporte WebSocket: Permite mantener conexiones en tiempo real estables, crucial para agentes que interactúan dinámicamente con usuarios.
- Enrutamiento por hostname: Nginx puede dirigir tráfico HTTPS a distintas aplicaciones según el dominio, simplificando la infraestructura.
- Seguridad centralizada: Manejo de certificados SSL/TLS en el proxy, liberando a OpenClaw de esta responsabilidad.
En resumen, OpenClaw Reverse Proxy importa porque es la base para un despliegue profesional y seguro de agentes inteligentes. Facilita la integración con infraestructura existente, mejora la seguridad y garantiza que la comunicación sea fluida y confiable, evitando errores comunes como desconexiones por falta de emparejamiento o problemas con encabezados proxy mal configurados. Si buscas que tus bots funcionen sin interrupciones y con la confianza de que el tráfico está protegido, dominar esta capa es imprescindible.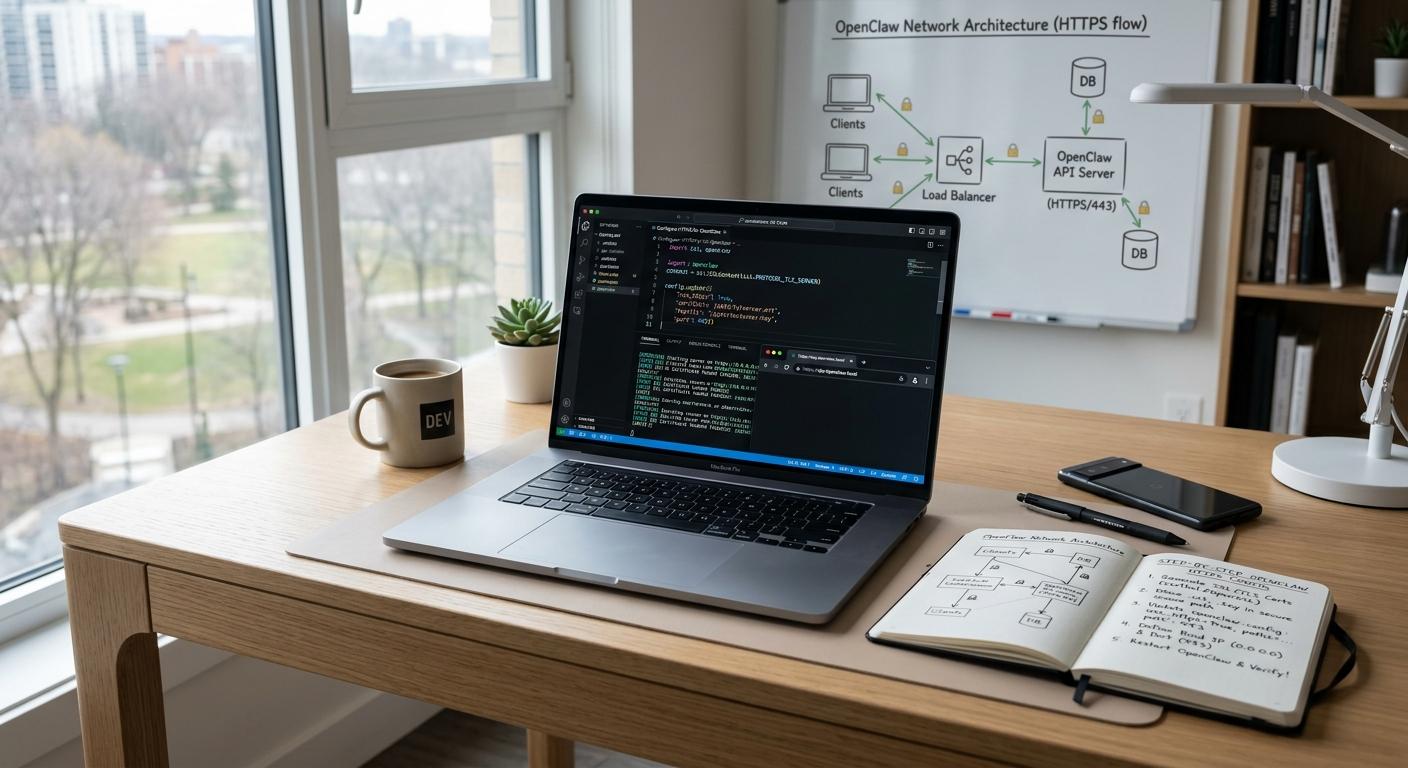
Cómo configurar OpenClaw para HTTPS limpio paso a paso
Configurar OpenClaw para manejar HTTPS limpio es esencial para garantizar que tus agentes y bots funcionen sin interrupciones y con máxima seguridad. La clave está en delegar la terminación SSL/TLS a un proxy inverso robusto como Nginx, que se encargará de cifrar el tráfico y luego redirigirlo internamente a OpenClaw por HTTP. Esto evita que OpenClaw tenga que gestionar certificados directamente, simplificando la arquitectura y reduciendo puntos de falla.
Para empezar, asegúrate de tener un certificado SSL válido, ya sea emitido por una autoridad certificadora reconocida o generado con herramientas gratuitas como Let’s Encrypt. Luego, configura Nginx para que escuche en el puerto 443 y use ese certificado para establecer conexiones seguras. La configuración básica de Nginx debe incluir un bloque server con las directivas `ssl_certificate` y `ssl_certificate_key` apuntando a tus archivos de certificado y clave privada, respectivamente.
Configuración básica en Nginx para HTTPS y proxy a OpenClaw
“`nginx
server {
listen 443 ssl;
server_name openclaw.tudominio.com;
ssl_certificate /etc/letsencrypt/live/tudominio.com/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/tudominio.com/privkey.pem;
location / {
proxy_pass http://127.0.0.1:3000; # Puerto donde corre OpenClaw
proxy_http_version 1.1;
proxy_set_header Upgrade $http_upgrade; # Soporte WebSocket
proxy_set_header Connection “upgrade”;
proxy_set_header Host $host;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}
}
“`
Este bloque no solo habilita HTTPS sino que también garantiza que las conexiones WebSocket se mantengan activas, algo fundamental para agentes que interactúan en tiempo real. Además, al usar `X-Forwarded-For`, OpenClaw puede identificar correctamente la IP real del cliente, lo que es vital para seguridad y auditoría.
Pasos clave para evitar errores comunes
- Confía solo en proxies seguros: Configura OpenClaw para aceptar encabezados proxy únicamente de IPs confiables. Esto evita que usuarios malintencionados falsifiquen datos de origen.
- Reinicia servicios tras cambios: Cada vez que actualices certificados o la configuración de Nginx, reinicia Nginx y OpenClaw para que reconozcan los cambios.
- Verifica puertos y firewall: Asegúrate de que el puerto 443 esté abierto y que OpenClaw escuche solo en localhost o una red interna, evitando exposición directa.
Finalmente, recuerda que mantener actualizados los certificados y renovar automáticamente (con Certbot, por ejemplo) es clave para evitar interrupciones. Con esta configuración, tendrás un canal HTTPS limpio y seguro, donde OpenClaw se centra en lo que mejor hace: gestionar agentes inteligentes, mientras Nginx se encarga de la seguridad y cifrado.
Optimización avanzada: reglas y filtros para tráfico seguro
Una configuración básica de proxy inverso es solo el punto de partida; para proteger realmente tu entorno y asegurar la integridad del tráfico, es imprescindible implementar reglas y filtros avanzados que controlen qué tipo de solicitudes llegan a OpenClaw. Esto no solo previene ataques comunes como inyecciones o accesos no autorizados, sino que también optimiza el rendimiento al bloquear tráfico innecesario o malicioso antes de que consuma recursos valiosos.
Un enfoque práctico es usar listas blancas y negras para IPs, combinadas con filtros de URL y métodos HTTP. Por ejemplo, restringir el acceso a rutas administrativas solo a rangos IP confiables y bloquear métodos HTTP como TRACE o DELETE que no son necesarios para la mayoría de las aplicaciones. Además, aplicar reglas para validar encabezados HTTP puede evitar que agentes maliciosos manipulen datos sensibles o suplantan identidades. OpenClaw, en conjunto con Nginx o cualquier proxy inverso compatible, permite definir estas políticas con gran granularidad.
Ejemplo básico de reglas en Nginx para filtrar tráfico
“`nginx
# Bloquear métodos HTTP no deseados
if ($request_method !~ ^(GET|POST|PUT|OPTIONS)$ ) {
return 405;
}
# Restringir acceso a administración solo a IPs específicas
location /admin/ {
allow 192.168.1.0/24;
deny all;
}
# Filtrar User-Agent sospechosos
if ($http_user_agent ~* (curl|wget|bot|scraper)) {
return 403;
}
“`
Este tipo de reglas evita que bots o usuarios no autorizados accedan a partes críticas y reduce la superficie de ataque. En OpenClaw, es posible complementar estas reglas con filtros internos que validen tokens o cabeceras personalizadas, reforzando la seguridad a nivel de aplicación.
Filtros para proteger contra ataques comunes
- Rate limiting: Limita la cantidad de solicitudes por IP para evitar ataques de fuerza bruta o DDoS básicos.
- Validación de cabeceras: Asegura que las solicitudes provengan de fuentes legítimas y que no se manipulen cabeceras como `X-Forwarded-For`.
- Bloqueo de payload malicioso: Detecta patrones comunes en cuerpos de solicitud que pueden indicar inyección SQL, XSS o comandos maliciosos.
Implementar estas reglas no es un proceso estático; requiere monitoreo constante y ajustes basados en el comportamiento real del tráfico. Por ejemplo, si detectas que ciertos agentes legítimos son bloqueados por filtros demasiado estrictos, puedes crear excepciones específicas o ajustar umbrales.
Finalmente, recuerda que la seguridad no es solo bloquear malas peticiones, sino también facilitar el paso limpio y eficiente del tráfico válido. Así, OpenClaw puede concentrarse en la orquestación y gestión de agentes inteligentes sin interrupciones, mientras que el proxy inverso actúa como un guardián robusto que filtra, valida y protege el flujo de datos en todo momento.
Integración con certificados SSL/TLS sin complicaciones
Implementar certificados SSL/TLS en OpenClaw no tiene por qué ser un dolor de cabeza, incluso si no eres un experto en seguridad o administración de servidores. La clave está en entender que OpenClaw funciona como una capa intermedia que puede manejar certificados de manera transparente, facilitando la encriptación del tráfico sin complicar la configuración ni el mantenimiento. Esto significa que puedes integrar certificados ya existentes o generar nuevos con herramientas automatizadas como Let’s Encrypt, todo sin perder control ni seguridad.
Para empezar, OpenClaw permite la importación directa de certificados en formatos estándar (.pem, .crt, .key), que luego se enlazan con los perfiles SSL/TLS configurados en el proxy. Este proceso es sencillo y se puede automatizar mediante scripts o integraciones CI/CD, lo que evita errores comunes como certificados incompletos o configuraciones erróneas que suelen causar fallos en el handshake SSL. Por ejemplo, si usas Nginx como proxy inverso junto con OpenClaw, solo necesitas apuntar a los archivos del certificado en el bloque de configuración SSL, y OpenClaw se encargará de orquestar el resto.
Pasos prácticos para integrar certificados SSL en OpenClaw
- Genera o adquiere un certificado válido: Puedes usar Let’s Encrypt para un certificado gratuito y automatizado o un certificado comercial si requieres mayor garantía.
- Prepara los archivos: Asegúrate de tener el certificado, la clave privada y el certificado intermedio concatenados correctamente para evitar errores de cadena incompleta.
- Configura el perfil SSL/TLS en OpenClaw: Define el perfil que usará el certificado, incluyendo protocolos y cifrados permitidos para mantener la compatibilidad y seguridad.
- Asocia el perfil al proxy: En la configuración del proxy inverso, vincula el perfil SSL/TLS para que OpenClaw gestione el tráfico HTTPS.
- Prueba la conexión: Usa herramientas como SSL Labs o comandos curl para verificar que el certificado está bien instalado y la conexión es segura y limpia.
Un error común que verás en entornos mal configurados es el “SSL error de descifrado (entrante) cadena incompleta”, que ocurre cuando el certificado intermedio no está correctamente agregado. OpenClaw facilita evitar este tipo de problemas al permitir validar y actualizar certificados sin reiniciar todo el sistema, minimizando tiempos de inactividad y riesgos de seguridad[[1](https://knowledgebase.paloaltonetworks.com/KCSArticleDetail?id=kA14u0000008UpOCAU⟨=es%E2%80%A9)].
Consejos para mantener una integración fluida y segura
- Automatiza la renovación: Configura tareas programadas para renovar certificados y recargar perfiles sin intervención manual.
- Monitorea los certificados: Usa alertas para evitar expiraciones inesperadas que puedan dejar tu proxy sin HTTPS.
- Actualiza protocolos y cifrados: Mantente al día con las mejores prácticas para evitar vulnerabilidades conocidas en SSL/TLS.
- Valida la configuración tras cambios: Siempre prueba en entornos de staging antes de aplicar en producción para evitar interrupciones.
Con esta aproximación, OpenClaw no solo simplifica la integración de certificados SSL/TLS, sino que también garantiza que tu tráfico HTTPS sea limpio, confiable y eficiente, liberándote de complicaciones técnicas y permitiéndote concentrarte en lo que realmente importa: gestionar agentes inteligentes y orquestar flujos de datos seguros.
Solución de problemas comunes en OpenClaw Reverse Proxy
Una de las realidades más comunes al trabajar con OpenClaw Reverse Proxy es que, aunque su configuración es robusta, no está exenta de problemas que pueden frustrar incluso a usuarios con experiencia. Desde errores en la negociación SSL hasta bloqueos inesperados del servicio, conocer los síntomas y las soluciones prácticas es clave para mantener un entorno HTTPS limpio y sin interrupciones.
Un problema recurrente es el famoso error de “cadena incompleta” en la negociación SSL. Esto suele ocurrir cuando el certificado intermedio no está correctamente concatenado con el certificado principal. OpenClaw, al manejar certificados de forma transparente, puede detectar esta inconsistencia, pero si no se corrige a tiempo, la conexión HTTPS fallará. La solución pasa por revisar que el archivo .pem contenga correctamente el certificado raíz, intermedio y la clave privada en el orden adecuado. Usar herramientas como `openssl verify` o servicios como SSL Labs ayuda a identificar esta falla antes de que afecte a los usuarios.
Otro punto crítico es la configuración del perfil SSL/TLS dentro de OpenClaw. Protocolos obsoletos o cifrados inseguros pueden provocar que algunos clientes no logren establecer conexión o que el proxy rechace el tráfico por seguridad. Aquí es vital mantener actualizados los perfiles, deshabilitando versiones antiguas como TLS 1.0 o 1.1 y activando solo TLS 1.2 y 1.3. Además, un error común es no reiniciar o recargar correctamente el servicio tras cambios en perfiles o certificados, lo que genera inconsistencias temporales. OpenClaw permite recargas en caliente para evitar caídas, pero hay que asegurarse de ejecutar el comando adecuado para que los cambios surtan efecto.
Errores frecuentes y cómo abordarlos
- Timeouts en conexiones HTTPS: Verifica que no haya reglas de firewall o proxies intermedios bloqueando puertos 443 y que el backend esté respondiendo correctamente.
- Problemas con el modo TUN: En entornos donde OpenClaw funciona con modo TUN, el tráfico a nivel de interfaz puede interferir con proxies inversos externos, causando fallos en la conexión. Ajustar reglas de enrutamiento o cambiar a modo bridge puede ser necesario.
- Logs poco claros o insuficientes: Activa el nivel de log adecuado en OpenClaw para capturar detalles de fallos SSL o errores de configuración, facilitando la diagnosis rápida.
- Errores de certificado no válido o expirado: Automatiza la renovación y monitoreo para evitar que certificados caduquen sin que te des cuenta.
Guía rápida para diagnosticar y solucionar
| Problema | Posible causa | Solución recomendada |
|---|---|---|
| Error SSL “cadena incompleta” | Certificado intermedio faltante o mal concatenado | Concatenar correctamente certificados en el orden: clave privada, certificado, intermedio |
| Timeout o no responde | Firewall bloqueando, backend caído o configuración errónea | Verificar puertos, estado backend y reglas de red |
| Conexión rechazada por protocolo | Protocolos SSL/TLS obsoletos o incompatibles | Actualizar perfiles SSL/TLS a TLS 1.2/1.3 y cifrados seguros |
| Errores con modo TUN | Interferencia en la interfaz de red | Revisar configuración de red o cambiar a modo bridge |
Finalmente, no subestimes la importancia de un monitoreo constante y alertas proactivas. OpenClaw puede integrarse con sistemas de orquestación y automatización para reiniciar servicios, recargar certificados o incluso ajustar reglas de tráfico automáticamente. Esto no solo reduce la carga operativa, sino que minimiza el tiempo de inactividad ante fallos inesperados. La experiencia demuestra que una configuración sólida combinada con alertas tempranas es la mejor defensa contra los problemas comunes en proxies reversos como OpenClaw.
Casos prácticos: OpenClaw en entornos reales y ejemplos
Pocas herramientas de proxy reverso combinan la flexibilidad y la transparencia en el manejo de HTTPS como OpenClaw. En entornos reales, su uso va más allá de simplemente enrutar tráfico; se convierte en un componente clave para mantener la seguridad y la estabilidad de aplicaciones críticas. Por ejemplo, en startups que manejan APIs internas y externas, OpenClaw permite implementar certificados SSL/TLS automáticamente, evitando interrupciones por expiración o errores en la cadena de certificados. Esto se traduce en menos tickets de soporte y más tiempo para enfocarse en el desarrollo.
Un caso común es la integración de OpenClaw en infraestructuras con microservicios donde el tráfico debe segmentarse y filtrarse con precisión. Aquí, OpenClaw actúa no solo como proxy sino como un punto de orquestación para reglas avanzadas que bloquean intentos de acceso no autorizados o tráfico malicioso. En una implementación real, un equipo configuró reglas personalizadas para bloquear peticiones con cabeceras sospechosas y limitar el acceso por IP, todo sin afectar la latencia ni la experiencia del usuario final.
Ejemplo práctico de configuración para HTTPS limpio
- Configuración de certificados: Se usa un archivo .pem que concatena la clave privada, el certificado y el intermediario en ese orden. Esto evita el error clásico de “cadena incompleta”.
- Perfil SSL/TLS: Solo se habilitan TLS 1.2 y 1.3, con cifrados modernos como AES-GCM y ChaCha20-Poly1305 para maximizar compatibilidad y seguridad.
- Recarga en caliente: Al actualizar certificados, se ejecuta el comando `openclaw reload` para aplicar cambios sin reiniciar el servicio, manteniendo uptime.
Lecciones aprendidas y consejos
- Monitoreo activo: Integrar OpenClaw con sistemas de logging centralizado ayuda a detectar patrones anómalos y responder rápido a incidentes.
- Sandboxing: En entornos de pruebas, ejecutar OpenClaw en un contenedor o VM aislada previene impactos en producción si surge un fallo.
- Automatización: Scripts para renovación automática de certificados y actualización de reglas simplifican la gestión y reducen errores humanos.
En resumen, OpenClaw en la práctica es un aliado para mantener HTTPS limpio, seguro y eficiente, especialmente cuando se combina con buenas prácticas de monitoreo y automatización. No es magia, pero con la configuración adecuada y un enfoque pragmático, se convierte en una pieza fundamental para cualquier infraestructura moderna.
Comparativa: OpenClaw vs otros proxies reversos populares
OpenClaw destaca en un mercado saturado de proxies reversos por su enfoque pragmático en la gestión de HTTPS y la orquestación de tráfico, especialmente cuando se trata de automatizar certificados y mantener conexiones limpias sin interrupciones. A diferencia de proxies más tradicionales como Nginx o HAProxy, que requieren configuraciones manuales detalladas y a menudo scripts externos para renovación de certificados y reglas complejas, OpenClaw ofrece un sistema integrado que simplifica estos procesos sin sacrificar control ni seguridad.
Por ejemplo, mientras Nginx es famoso por su robustez y flexibilidad, su curva de aprendizaje puede ser empinada para quienes buscan una solución rápida y confiable para HTTPS limpio. OpenClaw, en cambio, incluye funcionalidades nativas para recarga en caliente de certificados y multiplexión de tráfico HTTP/WebSocket en un solo puerto, lo cual reduce la complejidad en entornos con microservicios y APIs múltiples. Esto se traduce en menos downtime y menos intervención manual, algo que en producción marca una gran diferencia.
| Característica | OpenClaw | Nginx | HAProxy | Caddy |
|---|---|---|---|---|
| Automatización de certificados SSL/TLS | Integrada, con recarga en caliente | Manual o con Certbot externo | Manual, requiere scripting | Automática, fácil de usar |
| Soporte WebSocket y HTTP/2 | Multiplexión en un solo puerto | Soporte nativo | Soporte limitado | Soporte nativo |
| Configuración y reglas avanzadas | Orquestación con filtros y reglas personalizadas | Alta flexibilidad, pero compleja | Muy potente para balanceo de carga | Configuración sencilla, menos granular |
| Facilidad para escalar | Diseñado para proyectos complejos con orquestación | Escalabilidad probada en grandes infraestructuras | Alta escalabilidad, enfoque en rendimiento | Ideal para proyectos medianos |
| Curva de aprendizaje | Moderada, con enfoque en automatización | Alta, requiere experiencia | Alta, orientado a expertos | Baja, amigable para principiantes |
Para quienes necesitan un proxy reverso que combine seguridad, automatización y flexibilidad sin complicarse con configuraciones extensas, OpenClaw es una opción que vale la pena explorar. Su diseño pensado para la orquestación de agentes y tráfico en entornos dinámicos lo hace especialmente útil en startups y empresas que manejan APIs internas y externas, donde la velocidad de despliegue y la estabilidad son críticas.
Sin embargo, no todo es perfecto. OpenClaw todavía está ganando terreno frente a gigantes consolidados, y su ecosistema es más pequeño, lo que puede limitar el soporte comunitario o la integración con herramientas específicas. En contraste, Nginx y HAProxy cuentan con años de desarrollo, una comunidad enorme y soporte para casi cualquier escenario imaginable, aunque a costa de mayor complejidad.
En definitiva, la elección entre OpenClaw y otros proxies reversos depende de las prioridades del proyecto: si buscas una solución moderna, con automatización integrada y capacidad para manejar tráfico mixto (HTTP/WebSocket) de forma sencilla, OpenClaw tiene claras ventajas. Si prefieres una herramienta con más madurez, personalización extrema y un ecosistema robusto, Nginx o HAProxy siguen siendo referentes indispensables. Caddy puede ser un punto intermedio, con facilidad de uso y automatización pero menos opciones avanzadas para orquestación.
Esta comparación práctica ayuda a decidir qué proxy se adapta mejor a tus necesidades reales, sin caer en promesas vacías, sino mirando lo que funciona en producción y cómo cada herramienta se comporta bajo presión.
Mejores prácticas para mantener tu proxy seguro y eficiente
Mantener un proxy reverso como OpenClaw seguro y eficiente no es solo cuestión de instalarlo y olvidarse; requiere una estrategia activa y práctica para proteger tus servicios y optimizar el rendimiento. La automatización que ofrece OpenClaw facilita mucho la gestión diaria, pero no elimina la necesidad de aplicar controles rigurosos y monitoreo constante para evitar brechas o caídas inesperadas. Un proxy mal configurado o expuesto puede ser la puerta de entrada para ataques o causar interrupciones que impacten la experiencia de tus usuarios.
Controla el acceso y limita la superficie de ataque. La regla número uno es no exponer el panel de administración ni endpoints sensibles directamente a Internet. Usa listas blancas de IPs, VPNs o redes privadas para que solo personal autorizado pueda modificar configuraciones o acceder a datos críticos. OpenClaw permite definir reglas personalizadas para filtrar tráfico entrante, lo que ayuda a bloquear intentos de acceso no deseados desde el primer nivel. Además, implementar un firewall a nivel de red y configurar políticas de restricción de direcciones IP añade una capa extra de defensa[[6](https://docs.apigee.com/api-platform/fundamentals/best-practices-api-proxy-design-and-development?hl=es-419)].
Actualizaciones y gestión de certificados
Aunque OpenClaw automatiza la renovación y recarga en caliente de certificados SSL/TLS, es fundamental mantener actualizado no solo el proxy, sino también el entorno donde corre (sistema operativo, librerías criptográficas, dependencias). Un certificado caducado o vulnerabilidades en el sistema pueden comprometer la seguridad completa. Revisa periódicamente los logs para detectar errores en la renovación automática y prueba la validez de los certificados con herramientas externas. La integración nativa de OpenClaw con certificados facilita este proceso, pero no lo hace infalible[[8](https://www.hostinger.com/es/tutoriales/mejores-practicas-de-openclaw)].
Optimización y monitoreo continuo
Un proxy eficiente es un proxy que no solo protege, sino que también maneja el tráfico sin generar cuellos de botella. Aprovecha las capacidades de OpenClaw para orquestar reglas y filtros avanzados que permitan identificar y bloquear tráfico malicioso o no deseado antes de que llegue a tus servicios backend. Configura alertas para detectar patrones anómalos y realiza auditorías de rendimiento regularmente. Herramientas de monitoreo externas o integradas pueden ayudarte a visualizar métricas clave como latencia, tasas de error y uso de recursos, permitiendo ajustes proactivos.
- Segmenta el tráfico usando reglas para separar APIs, microservicios o agentes, evitando que un problema en un servicio afecte a todo el sistema.
- Implementa límites de tasa (rate limiting) para proteger contra ataques de denegación de servicio (DoS) y abusos.
- Prueba configuraciones en entornos sandbox antes de desplegar en producción para minimizar riesgos y detectar errores tempranamente[[7](https://ecosistemastartup.com/como-probar-openclaw-sin-riesgos-de-seguridad-en-tu-startup/)].
Finalmente, no subestimes la importancia de realizar pruebas de seguridad periódicas, incluyendo análisis de vulnerabilidades y revisiones de código si personalizas reglas o extensiones en OpenClaw. La seguridad y eficiencia de tu proxy es un proceso continuo, no un estado estático. Con disciplina y las herramientas adecuadas, OpenClaw puede ser un pilar sólido para una infraestructura moderna, segura y ágil.
Automatización y orquestación con OpenClaw Reverse Proxy
La verdadera potencia de OpenClaw como proxy reverso no solo radica en su capacidad para manejar tráfico HTTPS de forma limpia, sino en cómo automatiza y orquesta procesos complejos que tradicionalmente requerirían intervención manual constante. Esta automatización no es un lujo, es una necesidad para mantener la infraestructura segura, eficiente y adaptable ante cambios repentinos en la demanda o en el entorno de red. OpenClaw permite definir flujos de trabajo automáticos que reaccionan en tiempo real a eventos específicos, como la expiración de certificados, ataques detectados o cambios en la configuración del backend.
Implementar automatización con OpenClaw es mucho más que programar reglas estáticas; se trata de crear agentes o scripts que monitorean el estado del sistema y toman decisiones inteligentes sin intervención humana. Por ejemplo, puedes configurar un agente que detecte automáticamente certificados SSL/TLS próximos a caducar y ejecute un proceso de renovación con recarga en caliente, evitando interrupciones. Otro caso práctico es la orquestación de balanceo dinámico de carga, donde OpenClaw ajusta rutas según la latencia o disponibilidad de servidores backend, todo sin que tengas que tocar una línea de configuración manualmente.
- Automatización de tareas repetitivas: renovación de certificados, actualización de reglas de firewall, y limpieza de logs antiguos.
- Orquestación de múltiples proxies y servicios: coordinación entre varios nodos para distribuir tráfico y gestionar fallos.
- Integración con sistemas externos: APIs para conectar OpenClaw con herramientas de monitoreo, alertas o plataformas DevOps.
Cómo empezar con la automatización en OpenClaw
Para quienes dan sus primeros pasos, lo ideal es usar la interfaz de configuración para definir triggers simples basados en eventos comunes, como errores 5xx o picos de tráfico. Luego, se pueden enlazar scripts en lenguajes como Python o Node.js para ejecutar comandos específicos, como reiniciar servicios o modificar reglas en caliente. Al avanzar, la creación de agentes personalizados que operen en segundo plano permite una orquestación más fina, por ejemplo, gestionando múltiples certificados para diferentes dominios o ajustando políticas de seguridad según patrones de tráfico detectados.
Consejos para una orquestación efectiva
- Documenta cada flujo automatizado para facilitar mantenimiento y futuras mejoras.
- Prueba cada script y agente en entornos de staging antes de desplegar en producción.
- Monitorea continuamente el impacto de la automatización para detectar comportamientos inesperados.
- Combina la automatización con alertas para que el equipo humano intervenga solo cuando sea estrictamente necesario.
Con OpenClaw, la automatización y orquestación no solo reducen la carga operativa, sino que aumentan la resiliencia y la capacidad de respuesta de tu proxy reverso, haciendo posible mantener un HTTPS limpio y seguro sin complicaciones diarias.
Cómo escalar OpenClaw para proyectos grandes y complejos
Escalar OpenClaw para manejar proyectos grandes y complejos no es solo cuestión de aumentar recursos; es diseñar una arquitectura robusta que mantenga la eficiencia, seguridad y flexibilidad a medida que crece el tráfico y la complejidad del entorno. OpenClaw, por su naturaleza modular y orientada a la automatización, permite distribuir la carga, segmentar responsabilidades y orquestar múltiples instancias para evitar cuellos de botella y puntos únicos de fallo.
Una estrategia clave es implementar un clúster de proxies OpenClaw coordinados, donde cada nodo maneje partes específicas del tráfico o servicios, y un balanceador de carga inteligente distribuya peticiones según la latencia, estado del backend o políticas de seguridad. Esta configuración no solo mejora la disponibilidad, sino que facilita actualizaciones sin interrupciones y escalabilidad horizontal. Además, la integración con agentes automatizados permite reaccionar dinámicamente a eventos como picos inesperados o detección de anomalías, ajustando reglas y rutas en tiempo real sin intervención manual.
- Separación de responsabilidades: Divide funciones como terminación SSL, filtrado de tráfico, y cacheo en nodos especializados para optimizar rendimiento.
- Automatización avanzada: Usa agentes para gestionar certificados, rotación de logs y ajustes de firewall automáticamente en todos los nodos.
- Orquestación centralizada: Emplea herramientas de orquestación (como Kubernetes o Docker Swarm) para desplegar y monitorizar múltiples instancias OpenClaw.
Configuración práctica para escalabilidad
Para empezar, configura OpenClaw en modo “stateless” cuando sea posible, asegurando que cada nodo no dependa de datos locales para procesar peticiones. Esto facilita añadir o remover nodos sin afectar la continuidad del servicio. Luego, implementa un sistema de sincronización para configuraciones y certificados usando almacenamiento compartido o repositorios centralizados (Git, S3, etc.). Finalmente, monitorea constantemente métricas clave -latencia, tasa de errores, uso de CPU/RAM- para anticipar cuellos de botella y ajustar la capacidad.
| Aspecto | Recomendación | Beneficio |
|---|---|---|
| Balanceo de carga | Usar HAProxy o NGINX delante de OpenClaw | Distribución eficiente y alta disponibilidad |
| Gestión de certificados | Automatizar con agentes y renovación en caliente | Evita caídas por expiración y reduce intervención manual |
| Configuración | Centralizar con repositorios y sincronización | Consistencia y fácil despliegue en múltiples nodos |
Escalar también implica anticipar fallos: implementa políticas de failover y circuit breakers para aislar nodos problemáticos sin afectar el conjunto. Recuerda que la complejidad aumenta con el tamaño, por lo que documentar cada flujo, mantener pruebas automatizadas y monitorear alertas es indispensable para no perder control.
En resumen, escalar OpenClaw con éxito es combinar una arquitectura distribuida, automatización inteligente y monitoreo constante. Así, tu proxy reverso no solo soportará la carga creciente, sino que será más resiliente y adaptable a los cambios del entorno, manteniendo siempre un HTTPS limpio y seguro sin complicaciones.
Monitoreo y análisis del tráfico en OpenClaw Reverse Proxy
Pocos aspectos son tan críticos para mantener un proxy reverso eficiente y seguro como el monitoreo y análisis continuo del tráfico. OpenClaw no solo facilita la gestión del HTTPS limpio, sino que también ofrece herramientas y opciones para entender en detalle qué pasa en cada conexión, detectar patrones anómalos y anticipar problemas antes de que afecten al usuario final. Sin datos precisos y actualizados, cualquier configuración es solo una apuesta.
Para empezar, es fundamental habilitar logs detallados que registren no solo las peticiones y respuestas, sino también métricas clave como tiempos de latencia, códigos de estado HTTP, volumen de datos y origen de las conexiones. OpenClaw permite configurar estos logs con granularidad, filtrando por rutas, IPs o tipos de contenido para no saturar el sistema con información irrelevante. Además, integrar estos registros con sistemas de análisis externos (como ELK Stack o Grafana) facilita la visualización en tiempo real y la generación de alertas automáticas.
- Logs estructurados: Usa JSON o formatos compatibles con herramientas de análisis para facilitar búsquedas y correlación de eventos.
- Métricas en tiempo real: Monitorea latencia, tasa de errores y throughput para identificar cuellos de botella o ataques DDoS.
- Alertas configurables: Define umbrales para disparar notificaciones cuando ciertos parámetros excedan valores normales.
Analizando tráfico para seguridad y rendimiento
Más allá de la simple recopilación, el análisis profundo del tráfico revela insights valiosos. Por ejemplo, detectar patrones de acceso inusuales puede indicar intentos de intrusión o abuso, mientras que la identificación de endpoints con alta latencia permite optimizar la configuración del backend o cachés. OpenClaw facilita la creación de reglas personalizadas para marcar o bloquear tráfico sospechoso, y su integración con agentes automatizados puede reaccionar en tiempo real ajustando filtros o redirigiendo peticiones.
Ejemplo básico de configuración para logs JSON en OpenClaw
“`yaml
logging:
format: json
level: info
filters:
– path: /api/*
level: debug
output: /var/log/openclaw/access.log
“`
Esta configuración registra con detalle las llamadas a APIs, lo que es útil para analizar el comportamiento de aplicaciones críticas sin sobrecargar el sistema con logs de otras rutas.
Consejos para evitar sobrecarga y falsos positivos
Monitorear sin control puede generar alertas constantes que distraen o saturan el sistema. Por eso, ajusta los umbrales según el comportamiento normal de tu tráfico y revisa periódicamente las reglas para evitar bloqueos innecesarios. También es recomendable implementar un sistema de retención de logs que archive la información antigua para análisis forense sin comprometer el rendimiento diario.
| Aspecto | Recomendación | Beneficio |
|---|---|---|
| Formato de logs | JSON estructurado | Facilita análisis automatizados y correlación |
| Alertas | Umbrales ajustados a tráfico real | Minimiza falsos positivos y fatiga operativa |
| Integración externa | ELK Stack, Prometheus, Grafana | Visualización clara y monitoreo en tiempo real |
En definitiva, combinar el monitoreo detallado con análisis inteligente y automatización es la mejor forma de mantener OpenClaw funcionando al máximo, garantizando un HTTPS limpio y sin enredos. Así, podrás reaccionar rápido ante cualquier anomalía, optimizar recursos y ofrecer una experiencia segura y fluida a tus usuarios.
Trucos y configuraciones poco conocidas para potenciar OpenClaw
Pocas herramientas de proxy reverso ofrecen la flexibilidad y potencia de OpenClaw, pero su verdadero potencial se revela cuando se exploran configuraciones menos conocidas que pueden marcar la diferencia en rendimiento, seguridad y facilidad de mantenimiento. Por ejemplo, aprovechar el sistema de hooks personalizados permite ejecutar scripts o comandos justo antes o después de que OpenClaw procese una petición, facilitando integraciones con sistemas externos o ajustes dinámicos según el contexto del tráfico.
Otra joya poco explotada es la capacidad para definir reglas condicionales basadas en headers HTTP personalizados. Esto no solo ayuda a filtrar o redirigir tráfico con criterios muy específicos, sino que también abre la puerta a implementar mecanismos de seguridad adicionales, como bloqueo de bots o usuarios maliciosos sin afectar a usuarios legítimos. Un ejemplo práctico es usar un filtro que detecte un token en un header especial para permitir acceso a áreas restringidas sin necesidad de autenticación tradicional.
- Activar el modo “debug extendido”: Más allá del log básico, este modo ofrece trazas detalladas de la negociación TLS y el enrutamiento interno, ideal para resolver problemas complejos o entender cuellos de botella.
- Cacheo selectivo con reglas dinámicas: Configurar cachés que se actualicen solo bajo ciertas condiciones (por ejemplo, si el contenido cambia según un header o cookie) mejora la eficiencia y reduce la carga en servidores backend.
- Uso avanzado de variables de entorno: Permite modificar comportamientos sin reiniciar OpenClaw, facilitando despliegues continuos y ajustes en caliente.
Configuración práctica para activar hooks y reglas condicionales
hooks:
  pre_request:
    - path: /api/*
      command: /usr/local/bin/check_token.sh
  post_response:
    - path: /static/*
      command: /usr/local/bin/invalidate_cache.sh

filters:
  - condition: "header:X-Custom-Token == 'allow123'"
    action: allow
  - condition: "header:User-Agent contains 'BadBot'"
    action: block
Este snippet ilustra cómo ejecutar scripts que validan tokens antes de procesar APIs y cómo bloquear bots detectados por el user-agent. Además, se muestra la invalidación de caché tras servir contenido estático para mantener frescura sin sacrificar rendimiento.
Evitar errores comunes y sacar provecho real
Un error frecuente es saturar OpenClaw con demasiadas reglas o hooks sin priorizarlas, lo que puede ralentizar el procesamiento. La recomendación es empezar con configuraciones simples y medir el impacto con logs extendidos. Luego, escalar gradualmente, siempre documentando qué hace cada regla para facilitar mantenimiento. También conviene probar cambios en entornos de staging antes de moverlos a producción.
| Truco | Beneficio | Consejo |
|---|---|---|
| Hooks pre/post request | Automatización y personalización avanzada | Usar para validaciones y limpieza, evitar scripts pesados |
| Filtros basados en headers | Control granular de acceso y tráfico | Combinar con logs para ajustar condiciones |
| Variables de entorno dinámicas | Ajustes en caliente sin reinicios | Documentar variables usadas y sus valores |
En definitiva, estos trucos y configuraciones poco conocidas no solo potencian OpenClaw, sino que también te permiten adaptar el proxy a necesidades específicas sin sacrificar estabilidad ni seguridad. Explorar y experimentar con estas opciones es la mejor manera de sacarle todo el jugo a esta herramienta, logrando un HTTPS limpio, eficiente y listo para cualquier desafío.
FAQ
Q: ¿Cómo afecta la configuración de proxies confiables en OpenClaw al rendimiento y seguridad HTTPS?
A: La configuración correcta de proxies confiables en OpenClaw es crucial para mantener un HTTPS limpio y seguro. Una mala configuración puede exponer vulnerabilidades, como bypass de autenticación o tráfico no cifrado. Se recomienda validar y limitar proxies confiables para evitar riesgos, como se detalla en la sección de mejores prácticas para seguridad del proxy [5]. Explora nuestra guía para optimizar esta configuración y proteger tu entorno.
Q: ¿Qué ventajas ofrece usar Nginx como reverse proxy para OpenClaw en HTTPS?
A: Usar Nginx como reverse proxy para OpenClaw permite terminar conexiones HTTPS eficientemente y gestionar certificados SSL/TLS sin complicaciones. Además, Nginx facilita la implementación de reglas avanzadas para tráfico seguro y mejora la escalabilidad del sistema. Consulta la sección de integración con certificados SSL/TLS para un paso a paso detallado y ejemplos reales [3].
Q: ¿Por qué es importante monitorear el tráfico en OpenClaw Reverse Proxy para mantener HTTPS limpio?
A: El monitoreo constante del tráfico en OpenClaw ayuda a detectar anomalías, ataques y configuraciones erróneas que pueden comprometer la seguridad HTTPS. Implementar análisis y alertas permite reaccionar rápido ante problemas, manteniendo la eficiencia y seguridad del proxy. Nuestra sección de monitoreo y análisis ofrece herramientas prácticas para esta tarea.
Q: ¿Cuándo es recomendable automatizar la gestión de OpenClaw Reverse Proxy para HTTPS?
A: La automatización es ideal cuando manejas proyectos grandes o entornos dinámicos que requieren actualizaciones frecuentes de certificados y reglas de tráfico. Orquestar OpenClaw con scripts o plataformas facilita mantener un HTTPS limpio sin intervención manual constante. Revisa la sección de automatización y orquestación para descubrir estrategias efectivas y ejemplos.
Q: ¿Cómo evitar problemas comunes relacionados con la configuración HTTPS en OpenClaw Reverse Proxy?
A: Para evitar problemas comunes, es fundamental verificar la correcta instalación de certificados, configurar proxies confiables adecuadamente y revisar reglas de filtrado de tráfico. También es clave probar la configuración en entornos controlados antes de producción. Nuestra sección de solución de problemas comunes ofrece diagnósticos y soluciones prácticas para mantener HTTPS sin enredos.
Q: ¿Qué diferencias clave existen entre OpenClaw y otros proxies reversos en la gestión de HTTPS?
A: OpenClaw destaca por su flexibilidad en la integración con agentes inteligentes y soporte para middleware estructural, permitiendo configuraciones HTTPS más seguras y personalizadas. A diferencia de proxies tradicionales, facilita la orquestación y escalabilidad en entornos complejos. Consulta la comparativa para entender mejor estas ventajas y elegir la mejor opción para tu proyecto.
Q: ¿Dónde encontrar configuraciones poco conocidas que mejoren el rendimiento HTTPS en OpenClaw Reverse Proxy?
A: Las configuraciones avanzadas y trucos poco conocidos pueden encontrarse en la sección dedicada a potenciar OpenClaw, donde se incluyen ajustes específicos para optimizar reglas, filtros y manejo de certificados SSL/TLS. Aplicar estos consejos mejora la velocidad y seguridad HTTPS, garantizando un proxy limpio y eficiente.
Q: ¿Cómo influye la orquestación de agentes en OpenClaw para mantener un HTTPS limpio y sin problemas?
A: La orquestación de agentes en OpenClaw permite coordinar múltiples procesos y servicios que gestionan tráfico HTTPS, asegurando una configuración coherente y segura. Esto reduce errores humanos y facilita la actualización dinámica de certificados y reglas. Revisa la sección de automatización para implementar estas prácticas y mantener tu proxy siempre optimizado.
Para profundizar en cualquiera de estos temas, te invitamos a revisar las secciones específicas de nuestro artículo, donde encontrarás guías prácticas, ejemplos y configuraciones detalladas para sacar el máximo provecho a OpenClaw Reverse Proxy con HTTPS limpio y sin enredos.
Ideas y conclusiones
Ahora que conoces cómo OpenClaw Reverse Proxy simplifica la implementación de HTTPS limpio sin complicaciones, estás listo para mejorar la seguridad y el rendimiento de tus aplicaciones con confianza. Configurar un proxy inverso eficiente no solo protege tus datos, sino que también optimiza el tráfico y facilita la gestión de certificados SSL, todo sin enredos técnicos. Si aún tienes dudas sobre la integración con entornos self-hosted o la orquestación de múltiples agentes, no te pierdas nuestra guía detallada sobre Automatización de certificados SSL con Let’s Encrypt y el artículo sobre Configuración avanzada de proxies reversos para desarrolladores.
Para profundizar en la seguridad web y acelerar tu aprendizaje, explora también nuestra sección de Recursos para desarrolladores de infraestructura segura. No dejes pasar la oportunidad de transformar tu infraestructura hoy: suscríbete a nuestro newsletter para recibir actualizaciones prácticas, tutoriales paso a paso y consejos reales que funcionan en producción. ¿Tienes preguntas o experiencias con OpenClaw? Deja un comentario y comparte tu opinión para que juntos mejoremos esta comunidad de constructores confiables y apasionados por la automatización.
Recibe nuestras últimas guías, noticias y análisis destacados en la Búsqueda de Google y en AI Overviews.